

Больше безопасности: переработали SSL мониторинг
- Опубликовано:
- Обновлено
- 3 мин чтения
Что мы зарелизили?
Мы полностью обновили наш инструмент SSL/TLS-мониторинга. Теперь он выходит далеко за рамки простой проверки срока действия сертификата. Новый функционал позволяет глубоко анализировать безопасность и надежность вашей SSL/TLS-конфигурации, а также делать это в три раза быстрее, выявляя потенциальные уязвимости и проблемы совместимости до того, как они скажутся на пользователях.
Технические детали
🔬 Углубленная проверка безопасности
Новый движок сканирования имитирует поведение реального клиента, проверяя конфигурацию на соответствие лучшим практикам. Мы добавили следующие проверки:
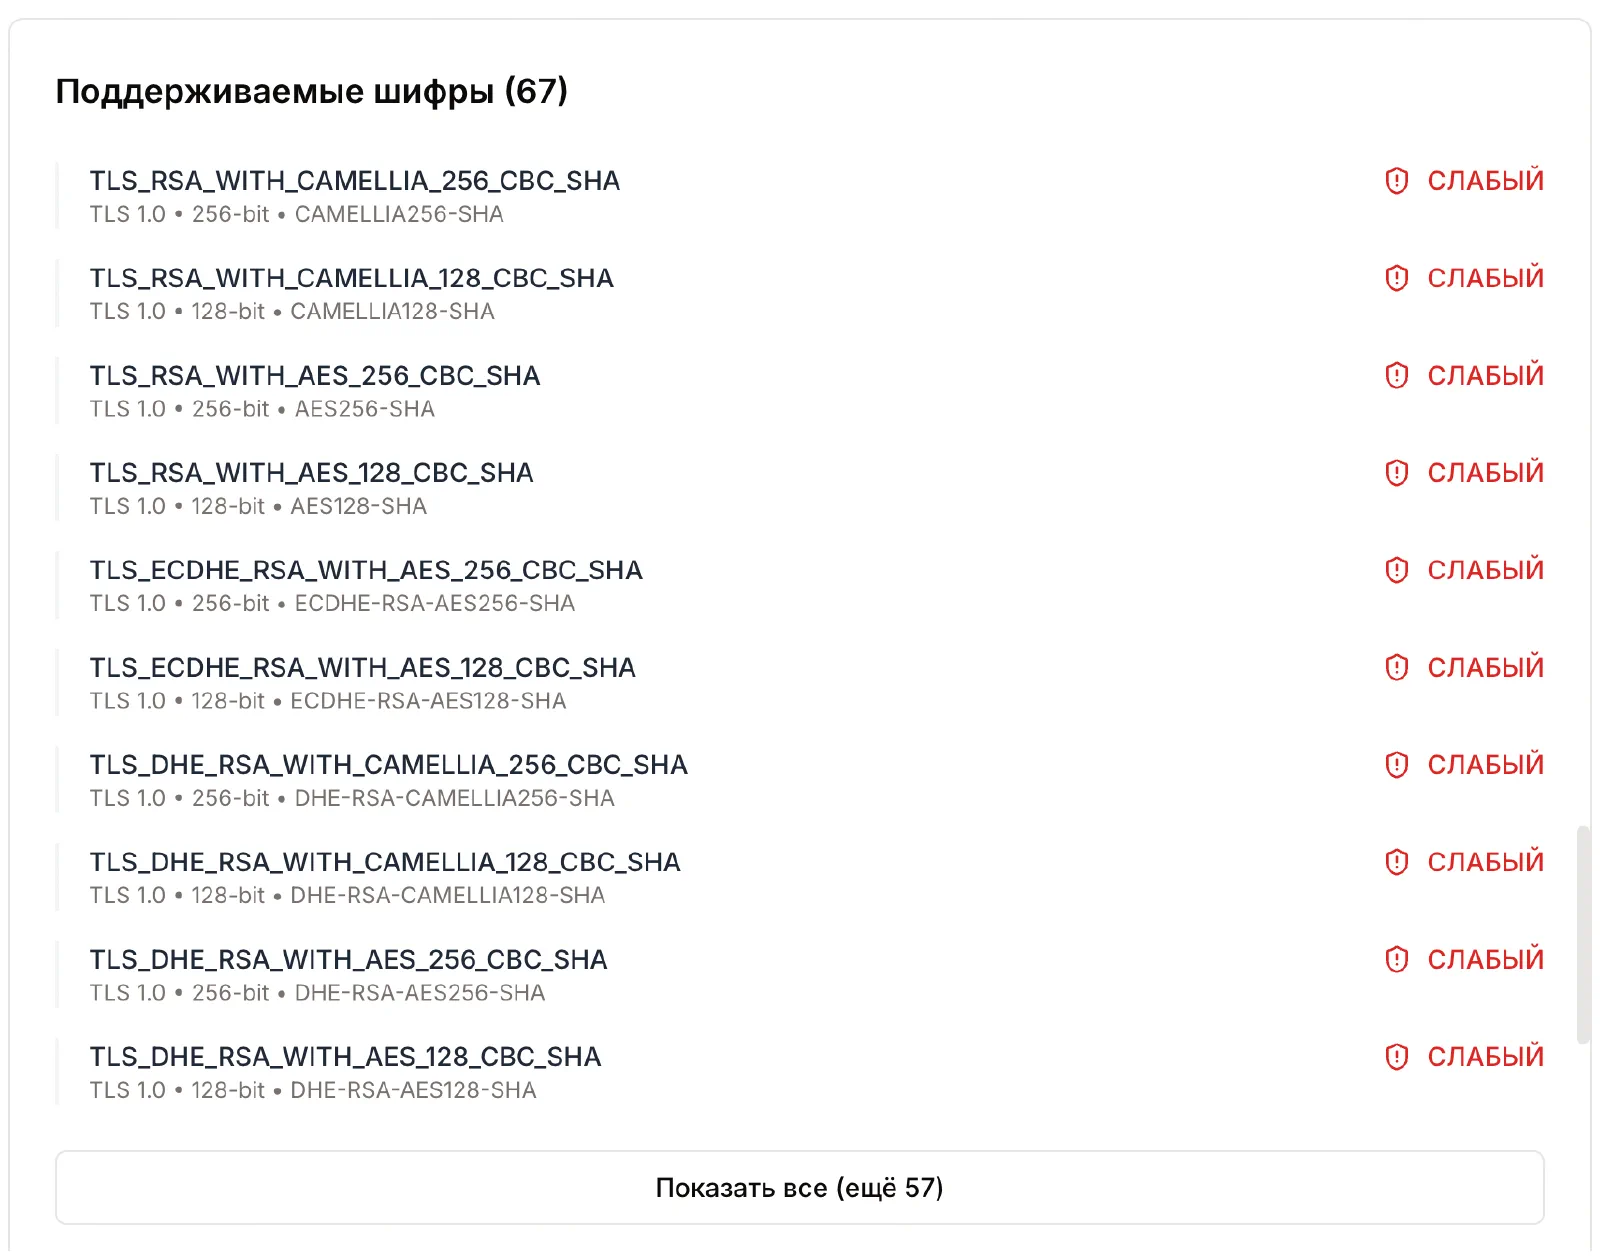
- Уязвимости протоколов и шифров: Идентификация устаревших и уязвимых шифров, включая проверку на Lucky13, BEAST (для CBC-шифров), а также на TLS Compression (CRIME) и другие известные уязвимости.
- Проверка на устаревшие механизмы: Мы теперь анализируем поддержку TLS_FALLBACK_SCSV, что предотвращает атаки на понижение версии протокола (downgrade attacks), а также проверяем наличие HTTP Security Headers (например, HSTS).
- Анализ кривых для асимметричного шифрования: Мы показываем, какие Elliptic Curves (например, P-256, P-384) поддерживаются вашим сервером, что позволяет оценить их надежность.
🔗 Полная цепочка сертификатов и доверие
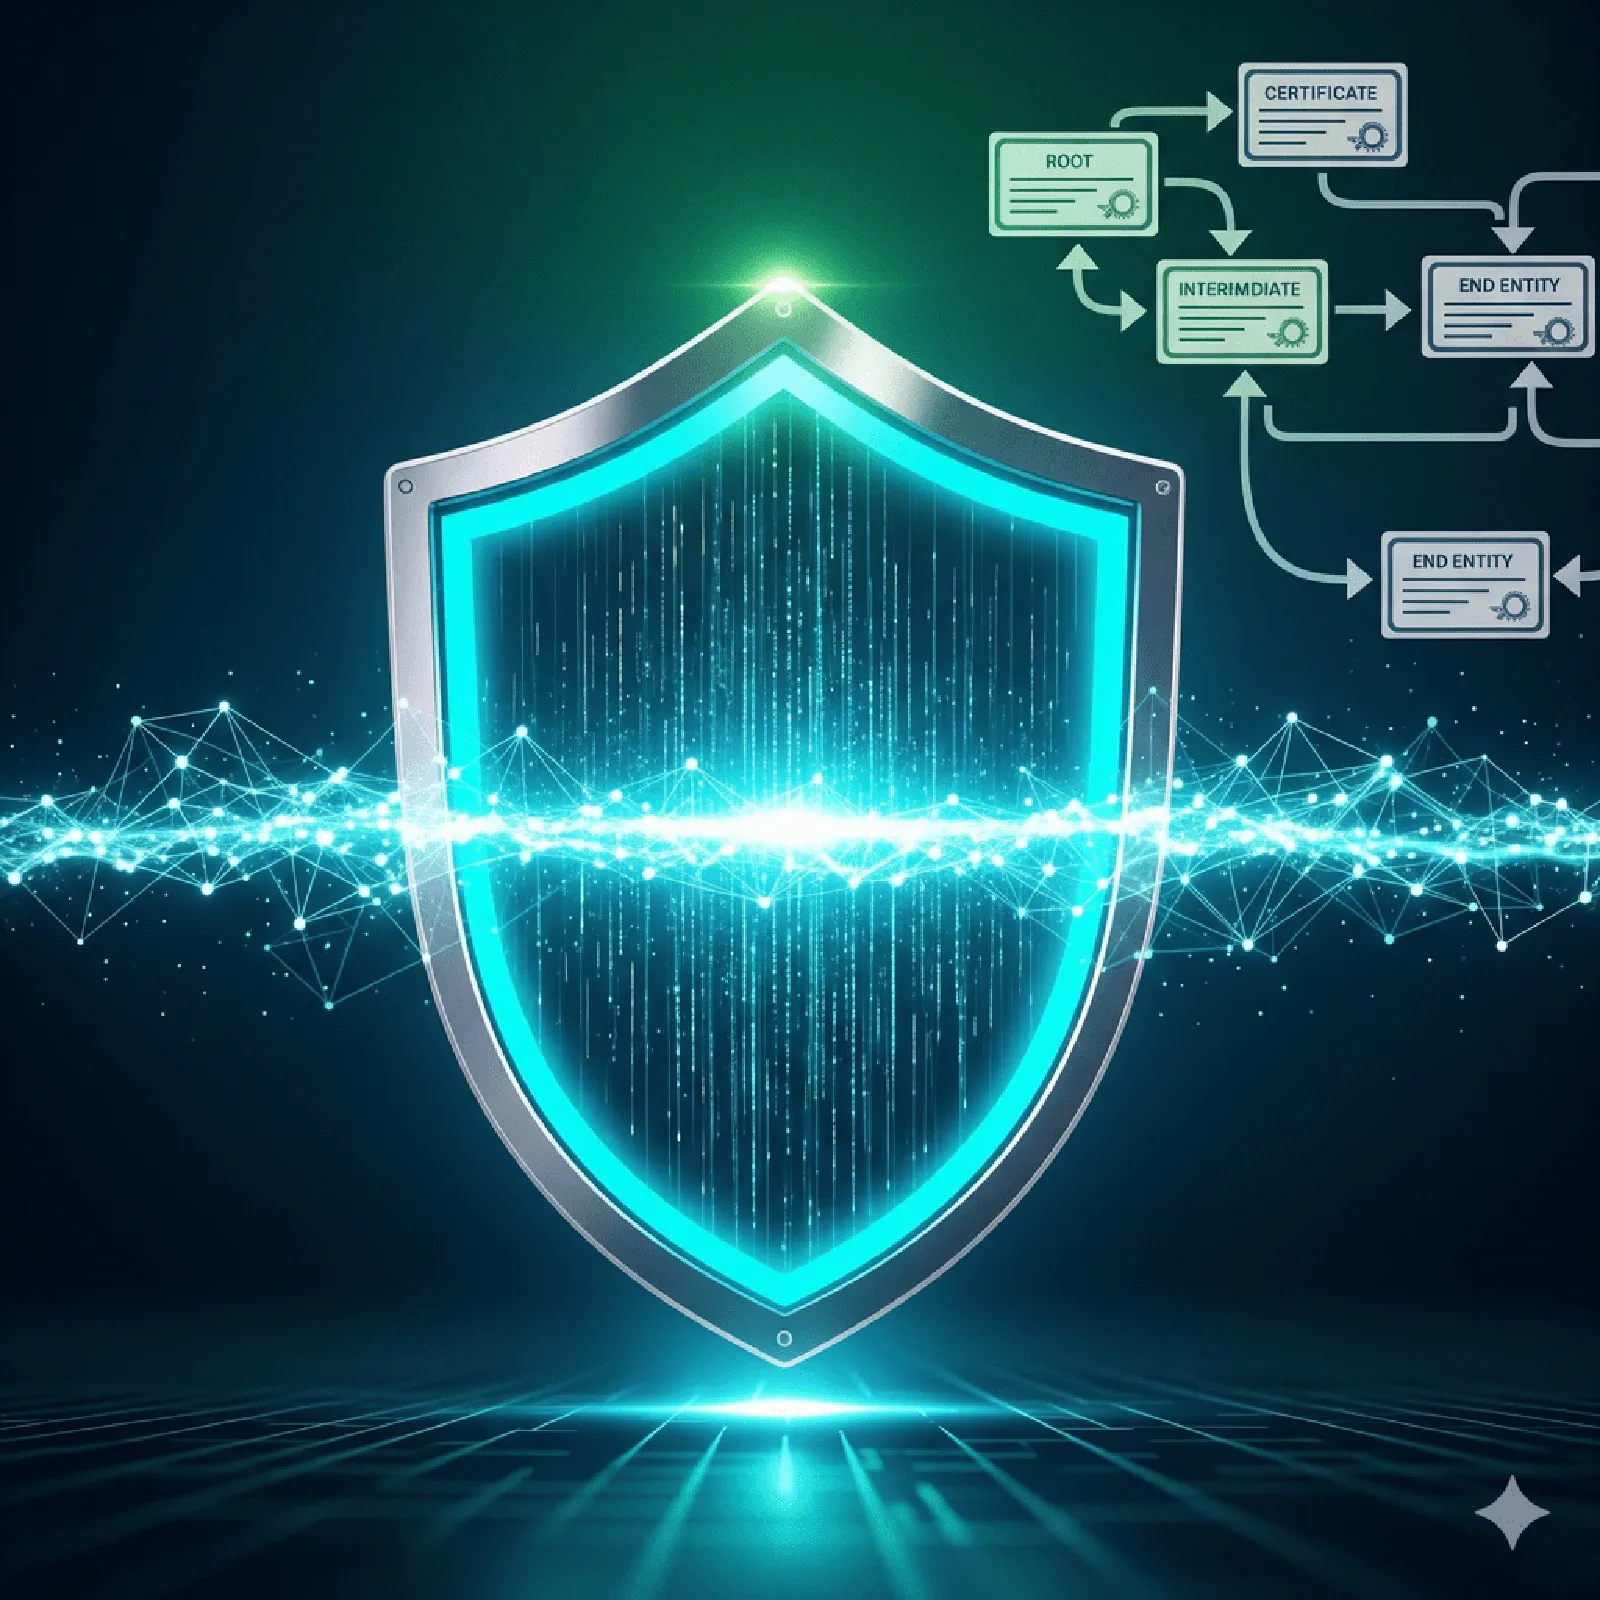
- Визуализация цепочки: Инструмент теперь отображает полную цепочку сертификатов, от конечного до корневого. Это позволяет быстро найти ошибки в конфигурации и проверить, все ли промежуточные сертификаты установлены корректно.
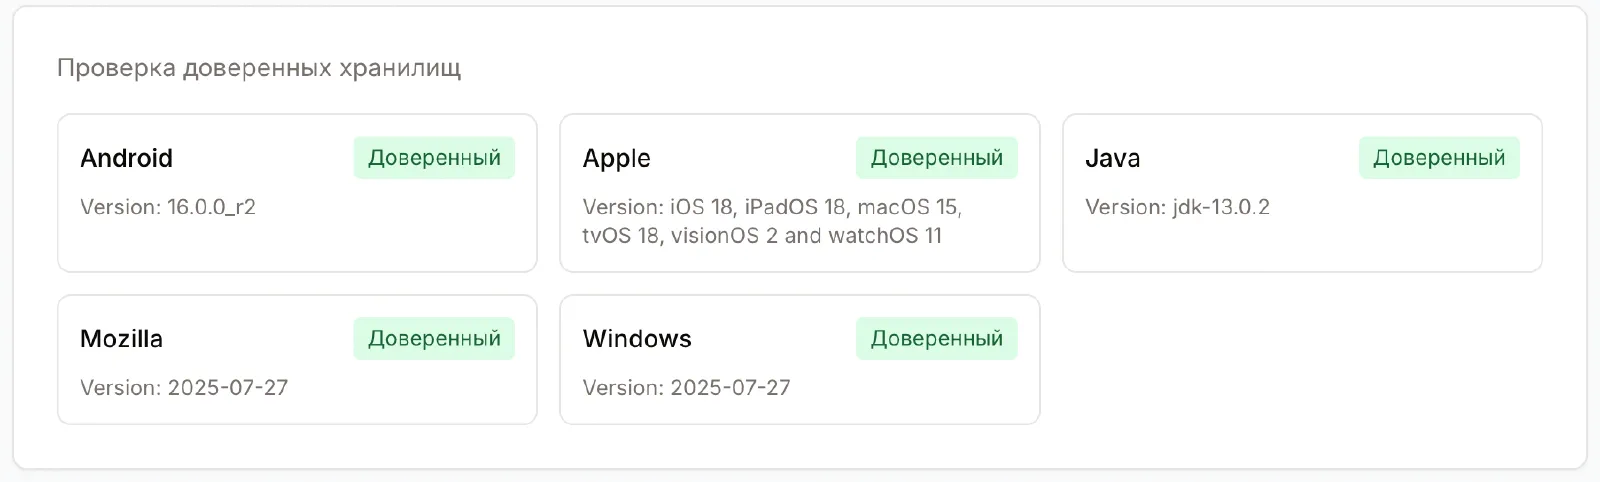
- Кросс-платформенное доверие: Мы проверяем доверие сертификата в самых популярных хранилищах (Android, Apple, Java, Mozilla и Windows), чтобы гарантировать, что ваш сайт будет работать без предупреждений в большинстве браузеров и операционных систем.
🚀 Производительность и отладка
- Оценка производительности: Проверяем поддержку Session Resumption, что позволяет оценить, насколько быстро происходит повторное соединение для возвращающихся пользователей.
- Видимость IP-адресов: Для доменов, которые разрешаются в несколько IP-адресов, мы теперь показываем IP, который был просканирован. Это упрощает отладку, особенно для сервисов, работающих за CDN или балансировщиками.
Как это полезно и кому?
Этот релиз — не просто апдейт, а стратегический шаг к проактивной защите ваших сервисов.
Для SRE и DevOps-инженеров
- Проактивное обнаружение уязвимостей: Вы сможете выявлять уязвимые шифры и устаревшие протоколы до того, как их скомпрометируют злоумышленники. Это позволяет устранить риски на раннем этапе.
- Улучшение надежности и пользовательского опыта: Убедившись, что ваш сертификат доверен всеми основными хранилищами, вы снижаете риски ошибок SSL/TLS, которые могут отпугнуть пользователей.
- Оптимизация производительности: Анализ Session Resumption помогает найти узкие места, влияющие на скорость загрузки, и улучшить её.
Для ИТ-менеджеров и владельцев бизнеса
- Снижение рисков для бизнеса: Обеспечение безопасности SSL/TLS — это защита конфиденциальных данных и повышение доверия клиентов.
- Соответствие стандартам: Регулярный анализ уязвимостей помогает соответствовать отраслевым стандартам безопасности.
Как получить от этого максимум?
В Pingera вы можете настроить гибкие алерты на основе результатов проверки. Например, получать уведомления, если:
- Срок действия сертификата истекает.
- Рейтинг безопасности SSL/TLS-конфигурации падает ниже заданного порога.
Обновленный SSL/TLS-мониторинг — это не просто проверка «зеленого замочка», а инструмент для обеспечения полной безопасности и надежности ваших веб-сервисов.